.jpg) বসির আহমেদ
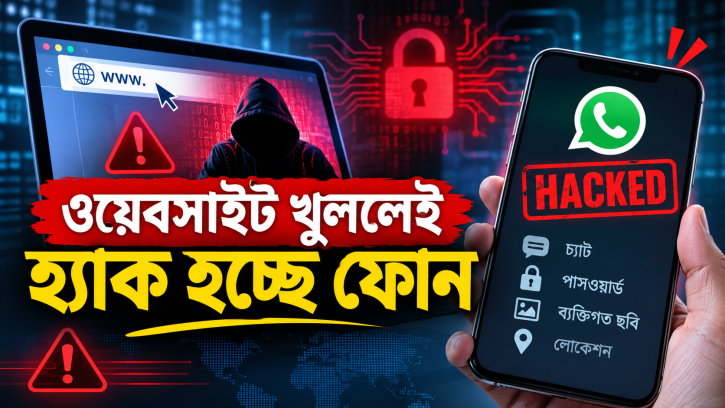

হ্যাকারদের তৈরি বিশেষ ওয়েবসাইট কিংবা আগে থেকেই আক্রান্ত কোনো ওয়েবপেজে প্রবেশ করলেই গোপনে সক্রিয় হতে পারে ক্ষতিকর কোড। এর মাধ্যমে স্মার্টফোনের নিরাপত্তাজনিত দুর্বলতাকে কাজে লাগিয়ে হোয়াটসঅ্যাপ ও টেলিগ্রামের ব্যক্তিগত কথোপকথন, সংরক্ষিত পাসওয়ার্ড, ব্যক্তিগত ছবি, লোকেশন এবং ব্রাউজিংয়ের তথ্য চুরি করতে পারে সাইবার অপরাধীরা।
প্রযুক্তিবিষয়ক সংবাদমাধ্যম এআরএস টেকনিকার এক প্রতিবেদনে বলা হয়েছে, ২০২৬ সালের অক্টোবর মাসে সাইবার নিরাপত্তা প্রতিষ্ঠান সেকোইয়া (Sekoia) এই হ্যাকিং কার্যক্রম শনাক্ত করে। গবেষকদের ধারণা, এই তৎপরতার পেছনে রাশিয়ার ফরেন ইন্টেলিজেন্স সার্ভিস বা এসভিআরের (SVR) সংশ্লিষ্টতা থাকতে পারে। তবে এখন পর্যন্ত এই যোগসূত্রের বিষয়ে নিশ্চিত হওয়া যায়নি।
কিভাবে সাইবার হামলা হচ্ছে?
গবেষকদের অনুসন্ধানে এই সাইবার হামলার তিনটি কৌশল উঠে এসেছে। এর মধ্যে রয়েছে বৈধ ওয়েবসাইটে ক্ষতিকর কোড সংযুক্ত করা, পরিচিত ও বিশ্বস্ত ওয়েবসাইটের আদলে ভুয়া সাইট তৈরি এবং ইউক্রেনের ওয়েব অ্যানালিটিক্স সেবা প্লারডি (Plerdy)-তে অনুপ্রবেশ। বিশ্বজুড়ে হাজার হাজার ওয়েবসাইটে প্লারডির ট্র্যাকিং টুল ব্যবহৃত হয়। ফলে এই সেবায় হ্যাকারদের অনুপ্রবেশের কারণে সংশ্লিষ্ট ওয়েবসাইটগুলোতেও ক্ষতিকর কোড ছড়িয়ে পড়ার ঝুঁকি তৈরি হয়।
এ ছাড়া গবেষকদের নজরে এসেছে দুটি বিশেষভাবে তৈরি ভুয়া ওয়েবসাইট। এর একটি america250[.]holiday। যুক্তরাষ্ট্রের স্বাধীনতার ২৫০ বছর পূর্তি উপলক্ষে তৈরি সরকারি America250 ওয়েবসাইটের আদলে এটি তৈরি করা হয়েছিল।
অন্যটি theowo[.]club। এটি লন্ডনের বিলাসবহুল হোটেল Raffles London at The OWO-এর নকল ওয়েবসাইট। হোটেলটি যুক্তরাজ্যের গুরুত্বপূর্ণ সরকারি প্রতিষ্ঠানগুলোর কাছাকাছি অবস্থিত।
ওয়েবসাইটে ঢুকলেই যেভাবে তথ্য চুরি
আক্রান্ত ওয়েবসাইটে কেউ প্রবেশ করলে পেছনে থাকা ক্ষতিকর কোড স্বয়ংক্রিয়ভাবে কাজ শুরু করে। প্রথমেই ব্যবহারকারীর ডিভাইসটি আইফোন নাকি অ্যান্ড্রয়েড, তা শনাক্ত করা হয়। পাশাপাশি ফোনে ব্যবহৃত সফটওয়্যার ও অপারেটিং সিস্টেমের সংস্করণও যাচাই করে হ্যাকারদের কোড।
এরপর ডিভাইসের নিরাপত্তাজনিত দুর্বলতা খুঁজে বের করে সেটি কাজে লাগিয়ে ফোনে অনুপ্রবেশের চেষ্টা করা হয়। সফল হলে ব্যবহারকারীর অজান্তেই ব্যক্তিগত ও সংবেদনশীল তথ্য হাতিয়ে নিতে পারে হামলাকারীরা।
এ ধরনের আক্রমণে ব্যবহারকারীকে কোনো লিঙ্কে ক্লিক করা, ফাইল ডাউনলোড করা কিংবা আলাদা কোনো অনুমতি দেওয়ার প্রয়োজন হয় না। সাইবার নিরাপত্তার পরিভাষায় এ ধরনের হামলাকে বলা হয় ‘জিরো-ক্লিক অ্যাটাক’।
আইফোন ও অ্যান্ড্রয়েড-দুই ব্যবহারকারীই ঝুঁকিতে
প্রতিবেদন অনুযায়ী, আইফোন ব্যবহারকারীদের তথ্য চুরির জন্য DarkSword নামের একটি টুল ব্যবহার করেছে হ্যাকাররা। এই টুলের মাধ্যমে ফোনের টেক্সট মেসেজ, হোয়াটসঅ্যাপ ও টেলিগ্রামের চ্যাট, সংরক্ষিত পাসওয়ার্ড, ব্যক্তিগত ছবি এবং অবস্থানসংক্রান্ত তথ্য সংগ্রহ করা সম্ভব। অন্যদিকে, অ্যান্ড্রয়েড ফোনও এই হামলার বাইরে ছিল না। এসব ডিভাইস থেকে গুগল ক্রোমের ব্রাউজিং ডেটা, সংরক্ষিত পাসওয়ার্ড, লগইন তথ্য, ব্রাউজিং হিস্ট্রি এবং ওয়াই-ফাই পাসওয়ার্ড চুরির চেষ্টা করা হয়েছে।
স্মার্টফোন সুরক্ষায় করণীয়
কীভাবে সুরক্ষিত রাখবেন নিজের স্মার্টফোন?
বিভি/ এসআই